Mistral Large 4 e la cybersecurity operativa: capacità, rischi e sovranità digitale
**Dall'individuazione delle vulnerabilità al supporto alla loro correzione: Le Chonk porta al centro del dibattito il ruolo operativo dell'AI, la sicurezza degli agenti e le possibilità offerte dai modelli a pesi aperti per la sovranità tecnologica europea.**
*3 novembre 2026*
Dall'AI che suggerisce all'AI che interviene
Per molto tempo abbiamo considerato l'intelligenza artificiale soprattutto come uno strumento di supporto alla cybersecurity: un assistente capace di analizzare log, interpretare segnalazioni, documentare vulnerabilità o suggerire interventi correttivi.
Con l'evoluzione dei modelli linguistici e, soprattutto, dei sistemi agentici, questo scenario sta cambiando. L'AI non si limita a rispondere a una domanda o a produrre un rapporto: può essere integrata in un processo operativo, interagire con strumenti di analisi, esaminare codice sorgente, eseguire verifiche in ambienti isolati e proporre modifiche da sottoporre a validazione.
È in questo contesto che si colloca **Mistral Large 4**, conosciuto anche come *Le Chonk*, il modello presentato dalla società francese Mistral AI il 6 ottobre 2026 e successivamente rilasciato con pesi aperti il 29 ottobre.
L'elemento di interesse non riguarda soltanto la potenza del modello, ma il tentativo di combinare capacità avanzate di cybersecurity, possibilità di esecuzione su infrastrutture controllate dall'organizzazione e meccanismi di sicurezza progettati per distinguere le attività difensive dagli utilizzi malevoli.
Un modello da mille miliardi di parametri, ma il punto non è la dimensione
Mistral Large 4 appartiene alla categoria dei modelli *Mixture of Experts* (MoE). La sua architettura comprende circa mille miliardi di parametri complessivi, ma soltanto una parte viene attivata durante l'elaborazione di ogni token. Questo consente di utilizzare una porzione della capacità complessiva del modello senza attivare contemporaneamente tutti i parametri.
La dimensione resta comunque importante per valutare requisiti hardware, memoria, costi di inferenza e possibilità di messa in esercizio. Il modello è inoltre multimodale e supporta attività di ragionamento, programmazione e utilizzo di strumenti esterni.
Nel contesto della cybersecurity, tuttavia, il vero elemento di interesse non è il numero dei parametri. È la possibilità di impiegare queste capacità nelle diverse fasi di un processo: individuare una vulnerabilità, verificarne l'effettiva sfruttabilità in un ambiente autorizzato, proporre una correzione e controllare che la modifica non introduca regressioni.
Si tratta di un processo che richiede competenze specialistiche, strumenti differenti e una quantità significativa di lavoro umano. Il contributo dell'AI va quindi valutato rispetto alla qualità e all'affidabilità del lavoro svolto, non soltanto alle caratteristiche del modello.
Dalla ricerca delle vulnerabilità alla loro correzione
Uno degli aspetti più interessanti dell'annuncio riguarda i risultati nell'Artificial Analysis Cyber Index. Secondo i dati dichiarati da Mistral, Large 4 raggiunge un punteggio del 51% in una valutazione che comprende attività di individuazione, riproduzione, validazione e correzione delle vulnerabilità.
Il risultato va interpretato correttamente: non significa che il modello sia in grado di individuare o correggere il 51% di tutte le vulnerabilità esistenti. Indica una prestazione aggregata all'interno di uno specifico benchmark, nelle relative condizioni sperimentali.
L'interesse del dato risiede nell'ampiezza dei compiti considerati, che vanno oltre il riconoscimento di un possibile schema vulnerabile nel codice. Non consente, da solo, di stabilire quanto il sistema sarebbe efficace in un ambiente aziendale.
Prendiamo il caso di un componente software che presenta una potenziale vulnerabilità. Un sistema agentico opportunamente progettato potrebbe:
- Ricevere una segnalazione da uno scanner di sicurezza, da un sistema di gestione delle vulnerabilità o da un avviso di sicurezza (*advisory*).
- Analizzare il codice sorgente e le dipendenze interessate.
- Valutare la pertinenza della vulnerabilità rispetto alla versione effettivamente utilizzata.
- Riprodurre il problema in un ambiente di test isolato e autorizzato.
- Proporre una modifica al codice o alla configurazione.
- Eseguire test di regressione e verifiche di sicurezza.
- Produrre una proposta di modifica documentata da sottoporre all'approvazione del team responsabile.
Non si tratta di un semplice chatbot, ma di un potenziale **agente AI integrato nel processo di gestione delle vulnerabilità**, capace di contribuire a più fasi della loro correzione, o *remediation*.
Questo non significa che l'intero processo possa essere affidato al modello. I risultati devono essere verificati, le modifiche controllate e le decisioni che incidono sui sistemi di produzione devono rimanere soggette a procedure autorizzative.
Il cambiamento riguarda il ruolo dell'AI: da strumento di consultazione a componente operativa di un processo governato.
Il problema del dual-use: la stessa capacità può servire per difendere o attaccare
La cybersecurity presenta una difficoltà specifica: per difendere un sistema è spesso necessario comprendere come potrebbe essere compromesso.
La riproduzione controllata di una vulnerabilità, l'analisi di una tecnica di attacco o la verifica di un meccanismo di autenticazione possono essere attività legittime quando vengono condotte da professionisti autorizzati. Le stesse conoscenze e capacità possono però essere impiegate con finalità malevole. È il problema del *dual-use*, il possibile impiego della stessa tecnologia per scopi difensivi oppure offensivi.
I modelli AI destinati alla cybersecurity devono quindi affrontare una difficoltà significativa: riconoscere il contesto nel quale viene richiesta un'attività e distinguere, per quanto possibile, la ricerca difensiva da un tentativo di abuso.
Mistral dichiara che Large 4 raggiunge un tasso medio di rifiuto del 96,6% sulle richieste malevole di cybersecurity, utilizzando valutazioni derivate da JailbreakBench, StrongREJECT e AgentHarm.
È un dato rilevante, ma non equivale a una garanzia di sicurezza. Un tasso di rifiuto elevato misura il comportamento del modello su un determinato insieme di richieste: non dimostra che ogni tentativo di aggiramento delle protezioni verrà respinto, né che il sistema sia immune da attacchi nuovi o costruiti specificamente contro la sua configurazione.
La stessa Mistral riconosce che le capacità del modello potrebbero aumentare l'efficacia di attacchi reali e dichiara di voler continuare ad aggiornare i propri meccanismi di protezione.
Questo passaggio merita attenzione: **il rischio non dipende soltanto da ciò che il modello conosce, ma anche dagli strumenti ai quali può accedere e dalle azioni che è autorizzato a eseguire.**
Un modello impiegato per analizzare documentazione tecnica presenta un profilo di rischio diverso da quello di un agente con accesso a repository, terminali, strumenti di scansione o infrastrutture aziendali. La valutazione deve quindi riguardare il sistema nel suo insieme, non soltanto il modello linguistico.
Sicurezza degli agenti AI: il rischio arriva anche dai dati che leggono
Esiste una seconda dimensione della sicurezza, distinta dalla capacità del modello di rifiutare richieste malevole. Un agente può ricevere istruzioni legittime dal proprio utilizzatore e, contemporaneamente, elaborare dati provenienti da fonti non attendibili.
Un repository software, una pagina web, un ticket di assistenza o un file di log possono contenere istruzioni inserite intenzionalmente per manipolare il comportamento dell'AI. È il problema della *prompt injection*.
Il rischio diventa particolarmente concreto quando l'agente dispone di strumenti operativi e privilegi di accesso. Un contenuto malevolo potrebbe tentare di indurlo a ignorare le istruzioni ricevute, divulgare informazioni riservate, eseguire operazioni non autorizzate o modificare file estranei all'attività richiesta.
Mistral riporta un risultato del 97,1% di resistenza agli attacchi nel benchmark B3 Agent Security, rispetto al 93,3% della versione precedente. Il dato dichiarato indica un miglioramento in quel test, ma non dovrebbe indurre a considerare sicuro un agente soltanto perché il modello ottiene un buon punteggio.
La sicurezza di un sistema agentico dipende dall'intera architettura: gestione delle identità, isolamento degli ambienti, autorizzazioni, validazione degli input, controllo degli strumenti, monitoraggio e supervisione delle operazioni.
Anche utilizzando modelli con buoni risultati nei test di sicurezza, rimane quindi necessario applicare principi come il minimo privilegio, la separazione dei ruoli e la verifica esplicita delle azioni potenzialmente pericolose.
Sovranità digitale: perché i pesi aperti cambiano le opzioni disponibili
La scelta di distribuire Mistral Large 4 con pesi aperti introduce un ulteriore elemento di interesse, particolarmente significativo per le organizzazioni europee.
Molti servizi AI vengono utilizzati attraverso API gestite da fornitori esterni. È un modello operativo efficace in numerosi contesti, ma può introdurre dipendenze relative alla disponibilità del servizio, alle condizioni contrattuali, ai costi, alla localizzazione dei dati e alle politiche di accesso applicate dal fornitore.
In cybersecurity queste dipendenze possono diventare particolarmente sensibili. Le organizzazioni possono dover trattare codice proprietario, informazioni su vulnerabilità non ancora corrette, dettagli delle proprie architetture, log e dati relativi agli incidenti di sicurezza.
La disponibilità dei pesi del modello permette, almeno sul piano tecnologico, di costruire soluzioni eseguite su infrastrutture controllate dall'organizzazione, senza dover necessariamente trasmettere ogni richiesta a un servizio esterno.
Questo non rende automaticamente una soluzione conforme al GDPR, sicura o sovrana. Occorre comunque valutare la licenza, la provenienza e la gestione dei dati, la sicurezza della catena di fornitura, l'infrastruttura di esecuzione, gli aggiornamenti, gli strumenti integrati e le dipendenze tecnologiche.
Inoltre, *open-weight* non è sinonimo di *open source* in senso pieno. Mistral Large 4 viene distribuito con una licenza specifica, la Mistral Ecosystem Open-Weight License, che prevede anche condizioni particolari per gli operatori di servizi Model-as-a-Service.
Il valore strategico risiede quindi nella maggiore possibilità di scelta e controllo, non nell'eliminazione automatica di qualsiasi dipendenza. Per le amministrazioni pubbliche, le organizzazioni sanitarie e gli operatori di servizi essenziali, questa possibilità merita un'attenta valutazione, insieme ai vincoli tecnici, economici e contrattuali della soluzione.
Una nuova prospettiva per SOC, CERT e team di sicurezza
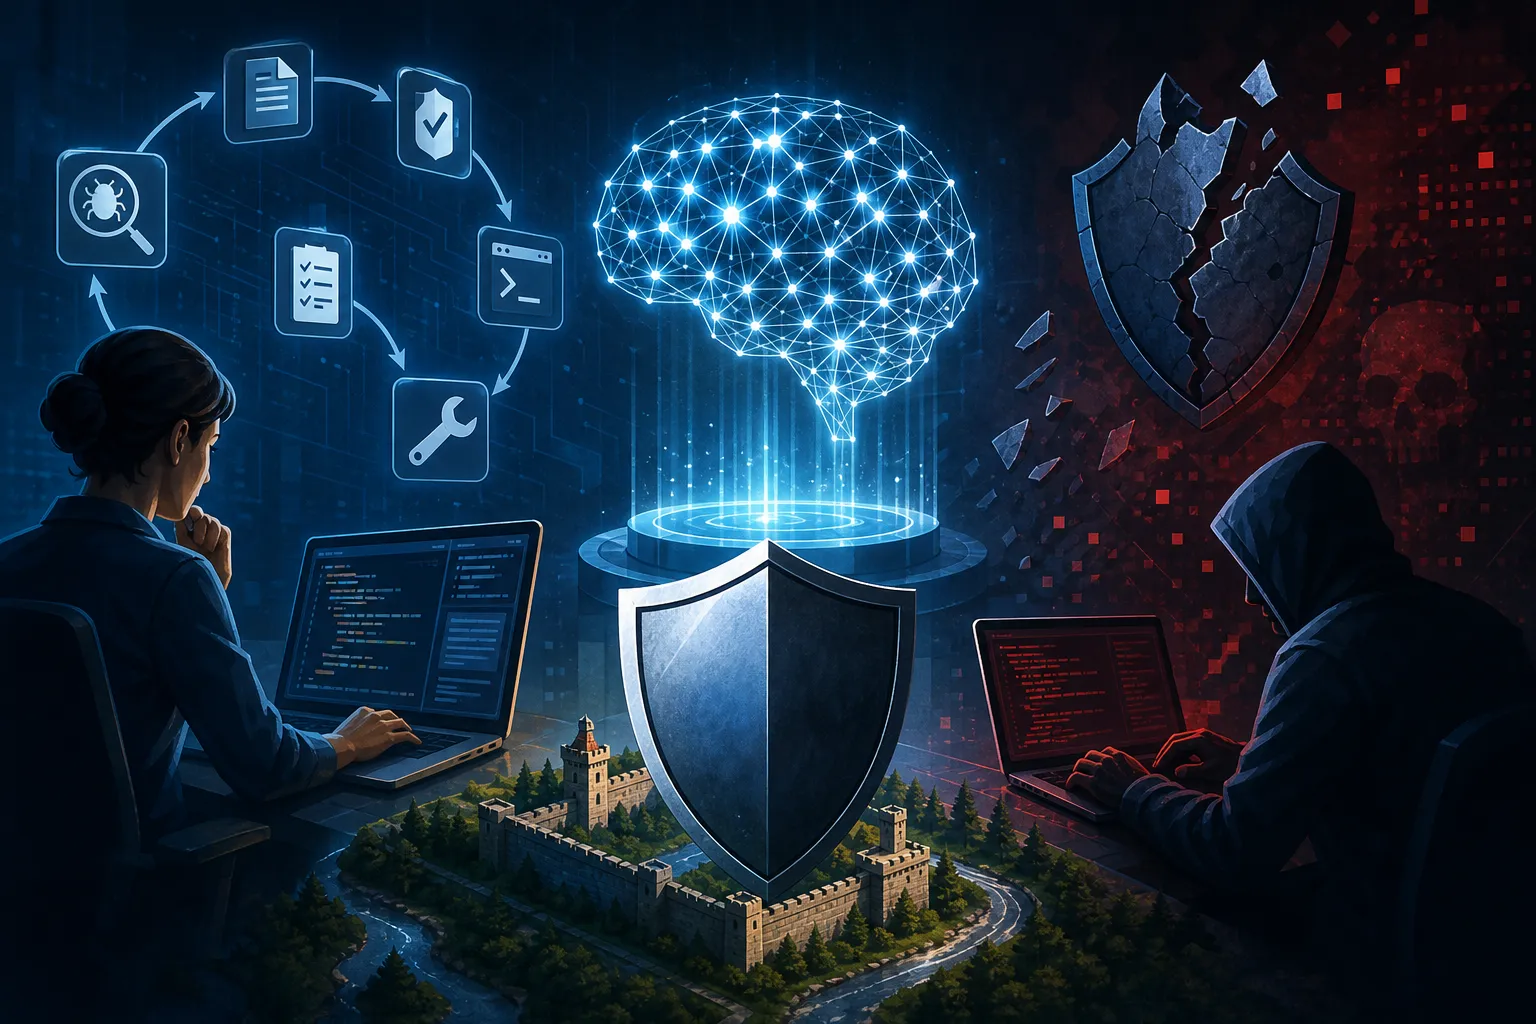
L'utilizzo di modelli come Mistral Large 4 potrebbe contribuire a trasformare alcune attività dei Security Operations Center (SOC), dei Computer Emergency Response Team (CERT) e dei team responsabili della sicurezza applicativa. Le opportunità riguardano più ambiti, con livelli di autonomia e requisiti di controllo differenti.
Gestione delle vulnerabilità
L'AI può supportare la correlazione tra vulnerabilità segnalate, risorse effettivamente presenti e contesto applicativo, contribuendo a migliorare la definizione delle priorità di intervento. Il valore potenziale non sta soltanto nell'analizzare una segnalazione, ma nel collegarla alla situazione concreta dell'organizzazione.
Sicurezza applicativa
L'integrazione nei processi di sviluppo potrebbe consentire analisi del codice, preparazione di correzioni e verifica automatizzata dei test prima della revisione umana. L'agente diventerebbe così un supporto al lavoro del team, senza sostituire il controllo sulle modifiche proposte.
Risposta agli incidenti
Un agente potrebbe assistere gli analisti nella ricostruzione di una sequenza di eventi, nell'interpretazione delle evidenze tecniche e nella preparazione di procedure di contenimento. L'eventuale esecuzione di azioni operative richiederebbe comunque autorizzazioni e controlli adeguati al loro impatto.
Threat intelligence
I modelli potrebbero contribuire all'analisi di advisory, indicatori di compromissione e informazioni sulle minacce, collegandoli al contesto tecnologico dell'organizzazione.
Operazioni di sicurezza e documentazione
La produzione di report, evidenze, procedure operative e documentazione degli interventi potrebbe diventare più rapida e coerente, mantenendo la necessità di controllare l'accuratezza dei contenuti.
Si tratta di opportunità applicative, non di risultati automaticamente garantiti dal rilascio del modello. Per ciascun caso d'uso sarebbe necessario verificare accuratezza, falsi positivi, falsi negativi, tempi di esecuzione, costi e impatto sui processi esistenti.
La governance dell'AI diventa parte della cybersecurity
L'evoluzione degli agenti AI introduce una questione organizzativa oltre che tecnologica. Se un sistema è in grado di analizzare un repository, accedere a un ambiente di test, eseguire strumenti e proporre modifiche, non è sufficiente valutare soltanto la qualità delle sue risposte.
Occorre stabilire chi ne sia responsabile, quali autorizzazioni possieda, quali decisioni possa assumere e quali interventi richiedano una validazione umana. In questo senso, governance dell'AI e cybersecurity diventano strettamente interdipendenti.
Un'organizzazione che voglia introdurre agenti AI nei processi di sicurezza dovrebbe prevedere almeno una classificazione dei casi d'uso e dei rischi, il controllo degli accessi, ambienti segregati, tracciabilità delle operazioni, verifiche periodiche e procedure di sospensione o revoca dei privilegi.
I riferimenti possono includere ISO/IEC 42001 per il sistema di gestione dell'AI, ISO/IEC 27001 per la sicurezza delle informazioni e i framework di gestione del rischio dell'AI.
Per il settore pubblico e per le infrastrutture critiche occorre inoltre valutare il quadro normativo applicabile, incluse le disposizioni europee in materia di AI, protezione dei dati e cybersecurity.
L'obiettivo non dovrebbe essere introdurre agenti completamente autonomi a ogni costo, ma individuare il livello di autonomia sostenibile in relazione al rischio. Le capacità del modello e le autorizzazioni del sistema devono essere valutate insieme: ciò che un agente sa fare non coincide necessariamente con ciò che dovrebbe poter eseguire senza supervisione.
La vera sfida: rendere l'AI affidabile nei processi di sicurezza
Mistral Large 4 porta al centro dell'attenzione una prospettiva interessante per l'intelligenza artificiale applicata alla cybersecurity: contribuire non soltanto all'analisi, ma anche alle fasi operative di verifica e correzione delle vulnerabilità.
I risultati dichiarati nei benchmark descrivono capacità su compiti complessi, ma non dimostrano da soli l'efficacia del modello nei processi reali. La distribuzione con pesi aperti amplia le possibilità per le organizzazioni che desiderano mantenere un maggiore controllo sui propri sistemi e sui propri dati, senza eliminare i vincoli infrastrutturali e di licenza.
Non sarebbe quindi corretto dedurne che la gestione delle vulnerabilità possa essere completamente automatizzata o che un modello sufficientemente avanzato renda superflui gli strumenti e i processi di sicurezza tradizionali.
Al contrario, l'introduzione dell'AI nei processi operativi rende ancora più importanti la progettazione dell'architettura, la governance, il monitoraggio e la responsabilità delle decisioni.
Il punto centrale non è sostituire l'analista di cybersecurity con un agente AI. È costruire un sistema nel quale le capacità dell'AI possano amplificare quelle degli specialisti, ridurre le attività ripetitive e accelerare gli interventi senza compromettere sicurezza e controllo.
**Il vero salto tecnologico non sarà avere un'AI capace di trovare una vulnerabilità, ma poterle affidare una parte del processo di difesa sapendo esattamente cosa può fare, come viene controllata e chi rimane responsabile delle sue azioni.**